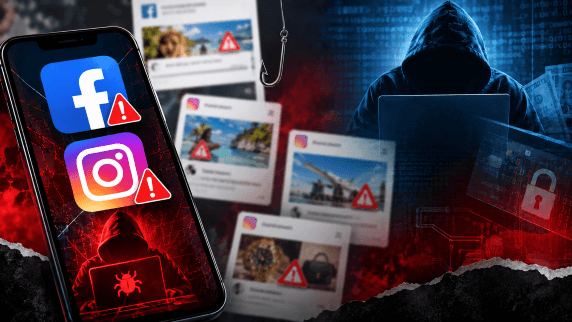
ফেসবুক ও ইনস্টাগ্রামে ভুয়া বিজ্ঞাপনের মাধ্যমে অ্যান্ড্রয়েড ব্যবহারকারীদের তথ্য চুরি করছে সাইবার অপরাধীরা। এসব বিজ্ঞাপনে ক্লিক করলে ব্যবহারকারীকে অপরিচিত ওয়েবসাইটে নিয়ে গিয়ে ম্যালওয়্যারযুক্ত অ্যাপ ডাউনলোড করতে বলা হচ্ছে।
বিশেষ করে প্রাপ্তবয়স্কদের উপযোগী বিভিন্ন অ্যাপের ছদ্মবেশে ক্ষতিকর অ্যাপ ছড়িয়ে আর্থিক প্রতারণা করা হচ্ছে। বিজ্ঞাপনে ক্লিকের পর চালু হওয়া ওয়েবসাইটে গুগল প্লে স্টোরের পরিবর্তে সরাসরি ‘এপিকে’ ফাইল ডাউনলোড করতে বলা হয়। কিছু ক্ষেত্রে এসব ওয়েবসাইটের ঠিকানায় ‘ডট লাইভ’ ডোমেইনও দেখা যাচ্ছে।
এপিকে ফাইল ইনস্টল করার পর ব্যবহারকারীকে আরও একটি প্যাকেজ ডাউনলোড করতে বলা হতে পারে। সেটিকে অ্যাপের নতুন সংস্করণ বা আপডেট হিসেবে দেখিয়ে ফোনে ইনস্টলের অনুমতি নেওয়া হয়।
ইনস্টলের পর ক্ষতিকর অ্যাপগুলো অ্যাকসেসিবিলিটি পারমিশনসহ বিভিন্ন সংবেদনশীল অনুমতি চাইতে পারে। এসব অনুমতি অ্যাপের স্বাভাবিক কার্যক্রমের জন্য প্রয়োজন-এমনভাবে ব্যবহারকারীর কাছে বিষয়টি উপস্থাপন করা হয়। অনুমতি পাওয়ার পর অ্যাপটি ফোনের বিভিন্ন কার্যক্রম নিয়ন্ত্রণ করতে পারে।
কিছু ক্ষেত্রে এসব ম্যালওয়্যার ফোনে ভিপিএন (ভার্চ্যুয়াল প্রাইভেট নেটওয়ার্ক) ইনস্টল করে ব্যবহারকারীর ইন্টারনেট-সংক্রান্ত তথ্য আক্রমণকারীদের নিয়ন্ত্রিত সার্ভারের মাধ্যমে আদান-প্রদান করাতে পারে। এতে অনলাইন কার্যক্রম ও ব্যক্তিগত তথ্যের নিরাপত্তা ঝুঁকিতে পড়ে। এমনকি কোনো কোনো ক্ষতিকর অ্যাপ ফোনের সেটিংস থেকে নিজেকে আনইনস্টল করার প্রক্রিয়াও বাধাগ্রস্ত করতে পারে।
সাইবার নিরাপত্তা বিশেষজ্ঞ ও ডিজিআর্মরএক্সের প্রতিষ্ঠাতা নিধি শ্রীবাস্তব জানিয়েছেন, এ ধরনের প্রতারণায় সামাজিক প্রকৌশল কৌশলের সঙ্গে ফোনের বিভিন্ন অনুমতির অপব্যবহার করা হচ্ছে।
তার ভাষ্য, সামাজিক যোগাযোগমাধ্যমের বিজ্ঞাপন থেকে ব্যবহারকারীকে প্রাপ্তবয়স্কদের ওয়েবসাইটে নিয়ে গিয়ে এপিকে ফাইল ডাউনলোড করানো পর্যন্ত বিষয়টি সাধারণ প্রতারণা বলে মনে হতে পারে। কিন্তু অ্যাপটি যখন অ্যাকসেসিবিলিটি, ভিপিএন বা অন্য অ্যাপ ইনস্টলের মতো গুরুত্বপূর্ণ অনুমতি চায়, তখন বড় ধরনের ঝুঁকি তৈরি হয়। এসব অনুমতির মাধ্যমে সাইবার অপরাধীরা ফোনের ওপর উল্লেখযোগ্য নিয়ন্ত্রণ নিতে এবং আর্থিক প্রতারণার সুযোগ তৈরি করতে পারে।